Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas

Consiguen ejecutar juegos de SteamOS en una PlayStation 4


image

Desde que Sony se cambió a la arquitectura de procesadores x86 con la PlayStation 4, muchos gamers se han preguntado si podrían ejecutar videojuegos de PC en esa consola, y ya se venía venir que alguien realice tal hazaña, después de todo es un hardware conocido.

El hacker OsirisX, ha logrado ejecutar Linux en una PS4 a la cual además pudo conseguir habilitar la aceleración por hardware para aprovecharlo especialmente durante la ejecución de videojuegos.

La vulnerabilidad más peligrosa de Android que afectaría a más de 950 millones con tan sólo un MMS


MMS-Vulnerability

¿Tiene usted un dispositivo con Android? ¡tenga cuidado!, su smartphone Android puede ser hackeado con tan sólo abrir un mensaje de texto multimedia.

Investigadores descubrieron una peligrosa vulnerabilidad en Android, con la cual es posible apoderarse de su dispositivo con tan sólo un simple mensaje MMS. El exploit se cree que afecta a casi todos los dispositivos Android actualmente en uso, incluyendo las viejas versiones, desde Android 2.2 FroYo para adelante.

Joshua Drake, de Zimperium, una empresa especializada en seguridad móvil, descubrió diferentes vulnerabilidades en un componente principal del sistema operativo denominado “Stagefright”, el cual es utilizado para reproducir, crear y editar archivos multimedia. Él describe a esta vulnerabilidad como “la peor vulnerabilidad de Android descubierta hasta la fecha”, recordando a Heartbleed, menciona “esto es mucho peor”.

Expertos de Symantec y Kaspersky descubren que el troyano ‘Regin’ podría ser creación de la NSA


reginqwerty[3]

Hace unas semanas SPIEGEL publicó el código fuente de un programa malware de la NSA conocido internamente como QWERTY.

Hoy se sabe por la mano de expertos, que el troyano Regin, utilizado en docenas de ataques alrededor del mundo, no es nada más y nada menos que el mismo, o al menos eso da a indicar.

A inicios de este mes, SPIEGEL publicó un artículo basado en los documentos puestos a disposición por Edward Snowden, describiendo a las armas digitales complejas que van siendo desarrolladas por los servicios de inteligencia de los Estados Unidos y otros lugares. Además de ello fueron publicados muchos otros documentos, así como también el código fuente de ejemplo del malware denominado QWERTY encontrado en los archivos de Snowden.

Averigua si tu contraseña de Gmail fue robada


Hoy se dio a conocer que más de 5 millones de cuentas de Gmail fueron vulneradas.

gmail[3]

Esta información fue publicada en un foro ruso sobre bitcoin.  Los administradores de dicho foro eliminaron las contraseñas de esta base de datos en formato de texto, pero las cosas filtradas en internet duran para siempre.

La base de datos cuenta con información tales como: nombre de usuario, contraseña y correo electrónico de los usuarios de gmail, aunque a pesar de no haber sido confirmado como legítimo, no está de más asegurarnos que nuestra cuenta no se lista ahí.

gmailsecurity

Por lo tanto, para verificar tan sólo bajen el siguiente archivo de texto comprimido en ZIP, pesa 37MB y descomprimida aproximadamente 100MB.

Cómo prevenir el robo del PIN al momento de hacer tus compras


Al realizar nuestras compras con nuestra tarjeta de débito, estamos expuestos a que otros sepan nuestra clave de una manera muy sencilla. O al retirar dinero de un cajero, siempre teniendo en cuenta que éstos tengan botones no metálicos.

keypadhot

Cómo utilizar cualquier gamepad en videojuegos de Windows


Seguramente les ha ocurrido, se compran un mando de vídeo juegos barato y se dan con la sorpresa de que muchos vídeo juegos no lo reconocen, pero no se desaliente, existe un software (hack) que permite emular a uno aceptado por los vídeojuegos (esos mandos compatibles con Xbox).

x360ce[5]

El hack utilitario se denomina x360ce, que es un emulador de mandos del XBOX 360 como su nombre indica, el cual se encarga de traducir las llamadas XInput a llamadas DirectInput, para dar soporte a dispositivos no compatibles.

La instalación es sencilla, basta con colocar los archivos del emulador en la carpeta que contiene al vídeojuego que deseamos agregarle nuestro gamepad (controlador o mando), una vez hecho eso, configurarlo y a jugar.


Windows RT funcionando en el HTC HD2


El HTC HD2 el móvil que originalmente fue lanzado con Windows Mobile el 2009, se ha vuelto uno de los dispositivos móviles más personalizable de lo que se creía, ya que los hackers han podido portar virtualmente casi todo sistema operativo a ese pequeño dispositivo, entre ellos algunas versiones de Android, MeeGo, Linux Ubuntu, y Windows Phone.

Cotulla

Ahora le tocó el turno a Windows RT, y según lo publicó un hacker ruso en su cuenta Twitter, al parecer ha logrado portar la última versión de Windows para tablets de Microsoft al HD2.

Para conseguirlo, Cotulla (el hacker), tuvo que escribir su propio lanzador de arranque (bootloader) EFI, con lo cual demuestra su dedicación a su excelente afición, cabe mencionar que él fue autor de portar Android y Windows Phone al HD2 anteriormente.

El hecho es que logró ejecutar Windows RT en su HD2 que cuenta con un procesador de sólo un núcleo de 1GHz Snapdragon con 576MB de RAM.

Aunque no hay algún vídeo que nos muestre a Windows RT ejecutándose en el HD2, Cotulla publicó una serie de fotografías para probar su hazañá.

cotulla1cotulla3cotulla4cotulla2

Sin embargo, el dispositivo cuenta con una resolución menor (480x720) a la requerida por las aplicaciones ModernUI, por lo cual no pueden ser ejecutadas, menciona Cotulla - a menos que de alguna manera se pueda alterar ese inconveniente y tener funcionando las aplicaciones “Metro”.

Fuente: OSNews

Cómo cambiar la imagen de fondo del StartScreen de Windows 8


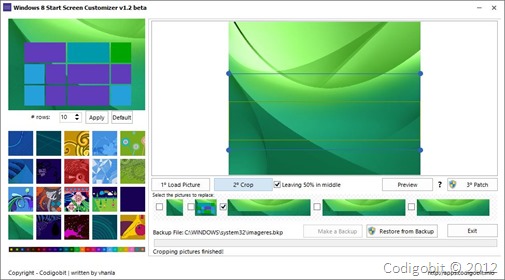
Windows 8 ModernUI Start Screen Customizer es una herramienta que realicé para poder modificar la imagen del fondo de la pantalla de inicio o StartScreen. Esta herramienta se encargará de poder elegir una imagen y seleccionar el área a utilizar de tal manera que se pueda previsualizar el resultado antes de modificar el archivo de sistema involucrado.

StartScreen

En concreto, Windows 8 utiliza la biblioteca imageres.dll ubicada en la carpeta System32, esta biblioteca contiene las imágenes en formato PNG con un máximo de 256 colores pero la cantidad de imágenes se limita a 8 en el mayor de los casos, los cuales se aplican de acuerdo a la combinación de colores (conocido como acentos) que elijamos, modificando la paleta de colores de nuestra imagen en algunos acentos elegidos.

Acentos


Cómo utilizar esta herramienta

StartScreenCustomize

Los pasos son 3:

  1. Cargamos nuestra imagen preferida ya sea en formato PNG, BMP, JPG, o GIF.
  2. Seleccionamos el área que mejor nos guste y presionamos cortar (crop); hay dos formas de hacerlo:
    1-modo alargado (se corta la parte elegida sin dejar espacio),
    2-modo 50% en medio (permite dejar un espacio que sirva para ajusta casi de manera perfecta nuestra imagen al mostrarse en el start screen) StartScreenCrop
    Este paso generará 5 imágenes en la carpeta temp dentro de la carpeta de esta herramienta. Estas imágenes ya estarán en formato PNG compatible, en otras palabras son las imágenes que se reemplazarán en el DLL.
  3. Patch (parchar): Este paso se encargará de copiar el DLL que se encuentra en la carpeta System32, la cual será modificada de acuerdo a qué imágenes deseamos reemplazar. Una vez modificado dicho archivo, será el momento de reemplazar Imageres.dll para lo cual se requerirá permisos de administrador (saltará una ventana de confirmación con permisos de administrador).

Esos son los pasos mínimos, pero ha de tener en cuenta que es necesario realizar una copia de seguridad antes de reemplazar, no se preocupe, el programa detectará si existe una copia de respaldo, de lo contrario no proseguirá.

NOTA: No debe ejecutar este programa en modo administrador, los botones con escudo se encargarán de pedirle permiso, de lo contrario no le funcionará.

Esta herramienta modifica únicamente dicho archivo :

%windir%\System32\imageres.dll

Y nada más.

Aparte si desea modificar el número de filas, también incluye esta característica en la parte izquierda (modifica valores del registro de Windows 8 que no afecta nada más que lo que Windows 8 hace).

Si no le resulta el cambio, verifique que el archivo imageres.dll esté desprotegido, es decir que su propietario sea el Administrador y no el que viene por defecto que es TrustedInstaller.

NoTrustedInstaller

Inconvenientes:

Uno de los inconvenientes que notará es que se notará una franja de color único (de acuerdo al acento) que separará la imagen que hayamos aplicado, esto es característica propia de Windows 8 y no hay manera conocida hasta el momento de evitarlo a menos que se inyecte una imagen directamente :-/

franja[3]

Franja de color único, en este caso verde según el acento elegido.


Conclusiones

Personalizar la pantalla de inicio de Windows 8 es posible aunque con ciertos inconvenientes, todavía se puede saltar las limitaciones de personalización.

Espero que les sirva, a mi me funciona perfectamente tanto en Windows 8 de 64bits y 32bits. Si tiene algún inconveniente no dude en mencionarlo en los comentarios.


Descargar (descomprimir con Winrar o 7Zip y renombrar los ex_ a exe)

Super Mario 64 Multiplayer [hack]


De manera oficial Super Mario 64 es un juego para un solo jugador, pero eso no detuvo a un hacker/gamer para poder modificar el ROM original y así poder agregarle la posibilidad de que sea multijugador, y gracias a Kaillera esa nueva característica se vuelve mejor aún.

Super-Mario-64

El día de ayer fue lanzada este hack que permite a dos jugadores poder disfrutar del videojuego de manera cooperativa. El hack fue creado por Skelux.

ToolWiz BHORM – Inicia Windows siempre desde el archivo de hibernación


Muchos que utilizamos Windows conocemos de la característica de hibernado, la cual permite almacenar el estado actual del sistema en un archivo especial y así apagar la PC con el propósito de regresar a ese mismo estado al volver a encender la PC. Esto acelera el inicio de Windows, además de regresar al estado en el que nos habíamos quedado.

BHORM

Sin embargo, esta característica se activa únicamente cuando elegimos esa opción al momento de salir de Windows. Lo cual se pierde si es que se apaga la PC por corte de energía eléctrica, cuelgue inesperado, o un reinicio normal.

Para aprovechar de esta característica sin la necesidad de estar eligiendo hibernar por nosotros mismos, Toolwiz BHROM es una herramienta creada con ese propósito, que nos permitirá arrancar Windows desde el archivo de hibernación a pesar de que hayamos reiniciado normalmente, apagado o un reinicio inesperado, siempre va a iniciar desde el modo de hibernación.

Toolwiz BHORM puede hacer que el sistema hiberne una sola vez y mantener ese estado para siempre, sin importar si cerramos el sistema o desconectamos el cable de energía eléctrica, o sacamos la batería; la computadora siempre iniciará desde ese estado de hibernación anteriormente creado, esto acortará el tiempo de inicio.

Toolwiz BHORM es una sencilla implementación de “Hiberna Una Vez” y “Prosigue Muchas Veces”. Este programa reemplazará el MBR (sector maestro de arranque de nuestra unidad de almacenamiento) e instalará un código de arranque especial que tomará el control del Disco/RAM/BOOT cuando el sistema arranca desde el modo real (16bits), es decir antes de que inicie cualquier otro sistema operativo. También instalará un controlador de disco como filtro que tomará control de todo el acceso al disco cuando Windows esté iniciando.

Toolwiz BHORM es compatible con Windows XP, Vista, Windows 7 e inclusive con Windows 8.

El código fuente del MBR es el siguiente:

_data segment public assume cs:_data, ds:_data, es:_data org 0100h main: jmp start start: cli mov ax,cs mov ds,ax mov es,ax mov ss,ax mov sp,STACK_BASE sti call ReadDiskEx jmp InstallFilter InstallFilter: ;call DisplayEnter ;jmp InstallFilter cli mov ax,FILTER_SEG mov ds,ax mov es,ax mov ss,ax mov sp,STACK_BASE sti db 0EAh ;jmp FILTER_SEG:FILTER_OFFSET dw FILTER_OFFSET,FILTER_SEG InitDap: ret DiskAddressPacket: PacketSize db 16 Reserved db 0 BlockCount dw 20 ;sector number PacketOffset dw FILTER_OFFSET ;offset PacketSegment dw FILTER_SEG ;segment LbaLow dd 2 ;LBA.LOW LbaHigh dd 0 ;LBA.HIGH ReadDiskEx: mov si,offset DiskAddressPacket add si,ADJUST mov ah,42h ;read mov dl,80h ;driver int 13h jc ReadDiskError ret ReadDiskError: jmp $ DisplayEnter: push bp mov si,offset BootInfo ;display info add si,ADJUST mov bp,[si] mov cx,14 mov ax,1301h mov bx,000ch mov dx,0h int 10h pop bp ret BootInfo db 'hook PBT',13,10 org (100h + 1FEh) db 55h,0aah _data ends end main

Descargar http://www.toolwiz.com/products/toolwiz-bhorm/ FREE

[historia geek] 26 de Julio de 1989: Creador del primer gusano de internet sentenciado


Este día en la historia geek, el creador del primer gusano de internet fue la primera persona sentenciada por la ley de fraudes informáticos de 1986.

RTM

En Noviembre de 1988 Robert Tappan Morris (también conocido como RTM), un estudiante graduado de la Universidad de Cornell, hizo una visita a la MIT con la finalidad de liberar un gusano de internet. Su propósito inicial era que el programa se autoreplique en Internet, contando a todas las máquinas en el proceso. Sin embargo, la ejecución resultó ser defectuosa, y el gusano se replicó muchas veces y a través de muchas computadoras que con anterioridad ya había hecho, lo cual ocasionó el fallo en redes y computadoras. El gusano fue diseñado para ser indetectable, pero un defecto del diseño permitió que éste se autoreplique más de lo que Morris había estimado. Este gusano no era destructivo, únicamente ocasionó que las computadoras se ralenticen. Tampoco ese era el propósito de Morris, algunos especulan que la liberación del gusano fue muy prematuro o accidental. Esto conllevó a dos diferentes respuestas, una relacionada a la seguridad de sistemas en el contexto de Internet; y otro que Morris se había convertido el primer individuo penalizado bajo una nueva ley de esa época denominada “Computer Fraud and Abuse Act” de 1986.

Morris

Se estima que para ese momento, Internet contaba con 60,000 computadoras interconectadas, y el gusano afectó cerca de 6,000 computadoras en los Estados Unidos (incluyendo el centro de investigaciones de la NASA) dejando casi inútiles algunos de ellos.

Un día como hoy (26 de Julio) de 1989 fue sentenciado a 3 años de libertada condicional, 400 horas de servicio comunitario, y multado por $10,000. En un giro interesante, Morris se convirtió en un profesor de la MIT.

Y si están interesados en analizar el código fuente de este gusano, aquí el enlace:

http://www.foo.be/docs-free/morris-worm/worm/

Libro: “Hacking Ético” de Carlos Tori


Hacking-Etico“Hacking Ético” es un libro sobre seguridad que fue publicado hace 3 años, y recientemente fue liberado por su autor – Carlos Tori – quien actualmente se encuentra redactando su segundo libro relacionado al tema. Según menciona, el libro se encuentra agotado en Argentina por tal motivo, el autor decidió liberarlo.

El autor es Carlos Tori, analista de sistemas de información, técnico superior en organización, métodos y sistemas de computación.

Si estás interesado en este apasionante mundo de la seguridad informática, sin duda éste es un gran libro para empezar.

Este libro cuenta con 328 páginas y contiene los siguientes temas:

Capítulo 1: Hacking Ético

Introducción
Formación del profesional de seguridad 
Organizaciones formales
Network Security Assessment 
	
Capítulo 2: Recabar información

Introducción a Information Gathering
Consultas a bases de datos legales e ilegales	
Buscadores: Google hacking
Otros recursos online
Cabeceras de mails 
Escaneo de puertos y Fingerprinting 
Telneteo: búsqueda a mano de banners y otra información 
Peticiones http         
Datos dentro de archivos
Information Gathering en la vida real
Modulo de IG de Backtrack 2.0
Analizando la información
	
Capítulo 3: Ingeniería Social

Introducción a la Ingeniería Social
Aplicada a information gathering 
Ejemplos
Medidas contra el engaño

Capitulo 4: Fuerza Bruta

Introducción a Fuerza Bruta (FB)
Empleos y orientación de la FB
Ejemplos didácticos
Factores que inciden en el tiempo 
Rainbow Tables
Diccionario

Capitulo 5: Aplicación Web

Directorios y archivos ocultos
Ingeniería inversa sobre Flash
XSS o Cross Site Scripting
15 formas de comprometer una cuenta de correo
Ejecución remota de comandos e inclusión de archivos
Programación insegura = Exploits
 
Capitulo 6: Inyección de código SQL

Introducción a la inyección de código SQL
Ejemplo de Bypass de acceso
Historia de SQL Injection
Metodología
Evasión de reglas a nivel campo de datos
Herramientas automatizadas
Caso real de hacking ético con sql injection

Capitulo 7: Servidores Windows

Introducción
Comprometiendo un servidor con 4 clicks
Null Session sobre Netbios
Comandos NET
Herramientas recomendadas
Acciones del intruso dentro del servidor
Elevación de privilegios
Búsqueda de información sensible y análisis
Captura e intercepción de paquetes y contraseñas
Plantar backdoors o puertas traseras
Troyanos binarios y de kernel
Borrar rastros de la intrusión
Propagarse hacia la red interna

Capitulo 8: Servidores Linux

Introducción.
Nessus en GNU/Linux Debian 4.0
Acciones del intruso sobre esta plataforma
Dentro de la shell
Dsniff
Troyanizar comandos y servicios
Instalando un backdoor
Manipulando logs
Hardening a nivel núcleo (kernel)
Hardening a nivel servicios
5 Preguntas a un desarrollador de exploits

Capitulo 9: Algunos conceptos finales

A-	Acerca del Hacking local o físico
B-	Metodologías y Normativas existentes  
C-	Errores mas comunes cometidos por los 
        aspirantes a profesional de seguridad informática 
        o de la información
D-	Técnicas mas avanzadas de Ethical Hacking


Bonus Track  

Como instalar una plataforma de trabajo multisistema 
Paso a paso: FreeBSD, Debian GNU/Linux y Windows XP 
Profesional conviviendo en un mismo disco rígido


Para obtenerlo visiten su página web, el libro pesa 33MB ~> http://hackingetico.com/

Cómo habilitar notificaciones SMS para cualquier país en Google+


GooglePlusSMS[3]

Google+ recién está en fase de pruebas y una de las características interesantes son las notificaciones vía SMS, pero lamentablemente no está disponible para todos, aunque técnicamente no es así.

Este hack lo probé anteriormente con la configuración de la verificación de dos pasos que Google ofrece para proteger nuestras cuentas de Google.

De la misma manera lo hice, pero esta vez utilizando Opera, aunque en cualquier otro navegador que permita la edición del contenido web debe funcionar tan igual.

Actualización: Al parecer ya no funciona el trucoTriste, pero nada pierden al probar.

Empecemos

Estando en https://plus.google.com/settings/plus veremos el campo Teléfono ahí expandimos presionando el botón que muestra una flecha para abajo, ahí nos muestra Estados Unidos como país predeterminado.

googleplussms

El truco es sencillo, cambiamos ese país por el nuestro (en realidad sólo importa el valor (value del código HTML del formulario), que debe ser el código del país, en mi caso 51 = Perú)

Para ello presionamos Ctrl-Shift-i y enseguida seleccionamos el país de esa lista.

smsgplus

El valor value por defecto es 1 (Estados Unidos), lo cambiamos por 51 (haciendo doble clic para editar), Cambiar el nombre del país es opcional.

Finalmente ingresan el número de vuestro móvil. Luego de presionar Enviar código de verificación recibirán dicho código vía SMS, el cual lo ingresan y Confirman.

smsnotificationsg

Ya después podrán elegir qué notificaciones quieren que les llegue al móvil.

Nota: Si no funciona en su país, verifiquen que la autenticación de dos pasos de Google Accounts liste a su país, de lo contrario significa que las operadoras de su país no se encuentran disponibles para ese servicio, aunque tampoco se encuentra mi país Burla, suerte.

No lleves tu computadora con virus a Japón, porque ahora es un delito


No-Malware-Japon

¿Cansado de lidiar con esos molestos malware con spam, virus entre otros? agarra las maletas y coge el siguiente vuelo a Japón (desde luego sin llevar virus informático consigo), ya que ahí los virus de computadoras ahora son considerados ilegales. Una nueva ley de ese país, condena hasta con 3 años de prisión a cualquier persona que cree o distribuya virus, o una multa de $6,200.

Todo eso es parte del esfuerzo para cumplir con la convención contra el cibercrimen – un tratado internacional que pide a cada gobierno el castigar el hacking, pornografía infantil, u otros delitos informáticos. Sin embargo, se ve vulnerado la privacidad ya que según las estipulaciones, estaría permitido  que los investigadores confisquen datos de una PC que sea sospechosa de haber tomado parte en un ataque a través de la red, además de retener cualquier cuenta de correo electrónico hasta 60 días.

En un intento de alejar esos miedos, el comité judicial expedirá una resolución que permita dicho procedimiento sólo si es totalmente necesario.

Fuente: Don't bring your computer viruses to Japan, because they're illegal now -- Engadget